
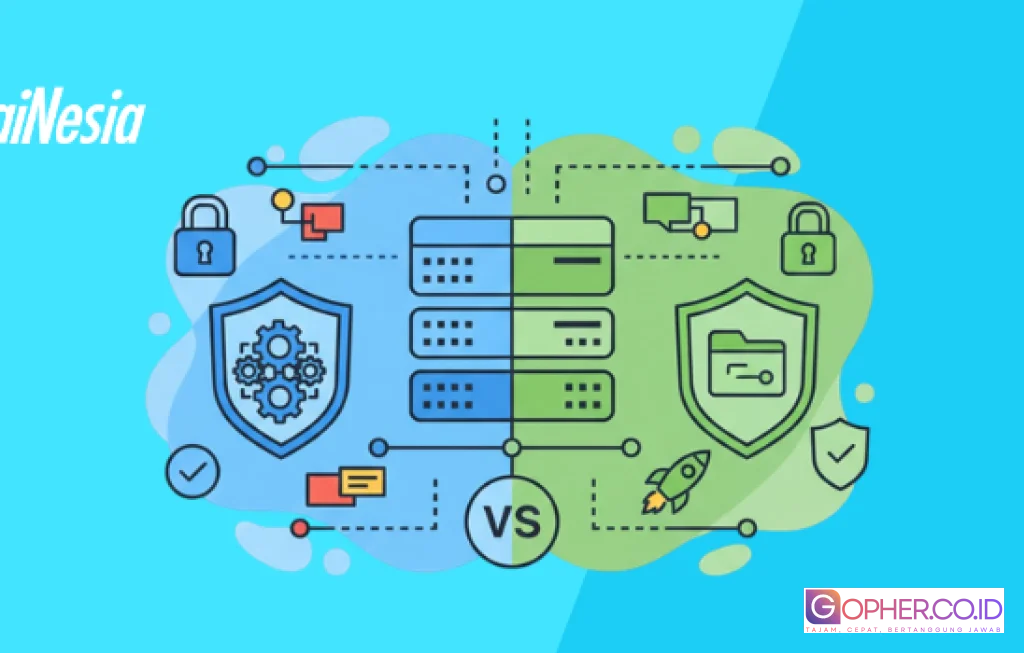
Perbandingan SELinux vs AppArmor sudah lama menjadi perdebatan di kalangan admin sistem, praktisi keamanan, hingga pengguna Linux tingkat lanjut. Keduanya sama sama merupakan sistem Mandatory Access Control yang dirancang untuk memperketat keamanan di atas model izin tradisional Linux. Namun cara kerja, cara konfigurasi, hingga ekosistem pendukungnya berbeda cukup jauh, sehingga pilihan antara SELinux dan AppArmor sering kali menentukan gaya pengelolaan keamanan sebuah server atau workstation.
Memahami Akar Perbedaan SELinux vs AppArmor
Sebelum membahas lebih teknis, penting memahami fondasi konsep yang membedakan Perbandingan SELinux vs AppArmor. Keduanya berangkat dari tujuan yang sama, yakni membatasi apa yang boleh dan tidak boleh dilakukan sebuah proses, tetapi menggunakan pendekatan yang berbeda dalam mengidentifikasi dan mengontrol proses tersebut.
SELinux dikembangkan oleh National Security Agency Amerika Serikat dan komunitas open source. Sistem ini menerapkan model keamanan berbasis label yang sangat ketat, dengan kebijakan kompleks dan sangat detail. Di sisi lain, AppArmor dikembangkan dengan fokus pada kemudahan penggunaan, menggunakan pendekatan berbasis path file sehingga profil keamanannya cenderung lebih intuitif bagi banyak admin.
Perbedaan filosofi inilah yang kemudian memengaruhi cara distribusi Linux mengadopsinya, dokumentasi yang tersedia, hingga reputasi masing masing di mata komunitas.
Cara Kerja Teknis SELinux vs AppArmor di Dalam Kernel
Perbandingan SELinux vs AppArmor tidak lengkap tanpa menyentuh cara keduanya berinteraksi dengan kernel Linux. Keduanya terintegrasi melalui Linux Security Modules, tetapi implementasinya berbeda cukup tajam.
Bagaimana SELinux Mengelola Kebijakan Keamanan
Dalam Perbandingan SELinux vs AppArmor, SELinux dikenal sebagai solusi yang sangat ketat dan detail. SELinux menggunakan label keamanan yang menempel pada objek dan subjek di sistem, seperti file, proses, port, dan lainnya. Setiap entitas di sistem memiliki context yang berisi informasi keamanan, misalnya tipe, role, dan user.
Kernel akan memeriksa setiap aksi seperti membuka file, mengeksekusi program, atau mengakses soket jaringan berdasarkan kebijakan yang telah didefinisikan. Kebijakan ini tersimpan dalam bentuk policy yang dikompilasi, sering kali cukup besar dan rumit, tetapi memberikan kontrol granular yang sangat tinggi.
SELinux mendukung beberapa mode operasi, seperti enforcing, permissive, dan disabled. Dalam mode enforcing, semua pelanggaran kebijakan akan diblokir dan dicatat. Dalam mode permissive, pelanggaran hanya dicatat tanpa diblokir, yang sering digunakan untuk debugging atau penyesuaian kebijakan.
Bagaimana AppArmor Mengontrol Akses Proses
Dalam Perbandingan SELinux vs AppArmor, AppArmor mengambil pendekatan yang lebih sederhana bagi banyak pengguna. Alih alih menggunakan label yang melekat pada objek, AppArmor mengaitkan profil keamanan dengan path biner program. Artinya, aturan ditulis berdasarkan lokasi eksekutabel di sistem file.
Setiap profil AppArmor mendefinisikan apa saja yang boleh dilakukan program tersebut, seperti membaca atau menulis ke file tertentu, membuka soket jaringan, menggunakan kemampuan kernel tertentu, dan lain lain. Ketika program dijalankan, kernel akan memeriksa profil yang sesuai dan memutuskan apakah sebuah aksi diizinkan atau ditolak.
AppArmor juga memiliki mode enforce dan complain. Mode enforce akan menerapkan aturan secara ketat, sementara mode complain hanya mencatat pelanggaran tanpa memblokir, memudahkan admin menyusun profil yang tepat tanpa mengganggu layanan produksi.
Distribusi Linux dan Preferensi Antara SELinux vs AppArmor
Perbandingan SELinux vs AppArmor dalam dunia nyata sangat dipengaruhi oleh kebijakan masing masing distribusi Linux. Pilihan default distro sering kali menentukan apa yang paling banyak dipelajari dan digunakan oleh admin.
Distro yang Mengandalkan SELinux
Beberapa distribusi besar menjadikan SELinux sebagai pilar utama keamanan mereka. Red Hat Enterprise Linux, CentOS Stream, dan Fedora adalah contoh paling menonjol. Di ekosistem ini, SELinux diaktifkan secara default dan kebijakan keamanannya sudah dirancang agar kompatibel dengan paket paket resmi.
Di lingkungan enterprise yang mengandalkan distribusi tersebut, SELinux sering kali menjadi standar, terutama untuk server yang menangani data sensitif, aplikasi kritis, atau lingkungan yang harus mematuhi regulasi ketat. Dokumentasi dan dukungan komersial untuk SELinux di dunia Red Hat sangat kuat, sehingga banyak organisasi besar berinvestasi di sana.
Distro yang Memilih AppArmor
Di sisi lain, Ubuntu dan openSUSE adalah dua contoh distribusi yang menjadikan AppArmor sebagai pilihan utama. AppArmor diaktifkan secara default di banyak rilis Ubuntu, terutama pada layanan inti seperti server web, database, dan komponen sistem penting lainnya.
Pendekatan AppArmor yang berbasis path dianggap lebih mudah dikelola oleh banyak admin, terutama di lingkungan yang tidak terlalu besar atau tidak memiliki tim keamanan khusus. Profil AppArmor juga relatif lebih mudah dibaca dan dimodifikasi, sehingga cocok untuk tim yang ingin mengadopsi Mandatory Access Control tanpa harus mempelajari konsep label yang rumit.
“Bagi banyak admin yang baru menyentuh Mandatory Access Control, AppArmor terasa seperti pintu masuk yang lebih bersahabat sebelum melangkah ke kompleksitas SELinux.”
Tingkat Keamanan: Mana Lebih Kuat di Atas Kertas?
Pertanyaan inti dalam Perbandingan SELinux vs AppArmor adalah seberapa kuat masing masing dalam melindungi sistem dari serangan. Di atas kertas, keduanya mampu memberikan lapisan pertahanan tambahan yang signifikan, tetapi perbedaan desain membuat karakteristik keamanannya berbeda.
Keunggulan Keamanan SELinux
SELinux sering dianggap lebih kuat secara teoretis berkat model label yang menyeluruh. Karena setiap objek dan subjek memiliki context, kebijakan dapat dibuat sangat ketat dan mendetail. Contohnya, SELinux dapat membedakan akses antara dua proses yang menjalankan program yang sama tetapi dengan context berbeda, sesuatu yang lebih sulit dicapai dengan pendekatan berbasis path.
Selain itu, SELinux mendukung tipe kebijakan yang kompleks seperti Multi Level Security dan Multi Category Security, yang digunakan di lingkungan dengan klasifikasi data berlapis. Fitur ini penting di sektor militer, pemerintahan, atau lembaga keuangan dengan regulasi keamanan tinggi.
Namun, kekuatan ini datang dengan harga berupa kompleksitas. Menyusun, meninjau, dan memelihara kebijakan SELinux bukan pekerjaan sepele. Kesalahan konfigurasi dapat menyebabkan layanan tidak berjalan atau, sebaliknya, terlalu longgar dan mengurangi manfaat keamanan.
Keunggulan Keamanan AppArmor
AppArmor mungkin tidak sekompleks SELinux dalam hal model keamanan, tetapi justru karena kesederhanaannya banyak profil yang benar benar digunakan dan diaktifkan. Profil berbasis path lebih mudah dipahami, sehingga admin lebih terdorong untuk menyesuaikan dan memperluas cakupan perlindungan.
Dalam praktik, sistem yang menggunakan AppArmor dengan profil yang dikelola baik bisa lebih aman daripada sistem dengan SELinux yang sering dimatikan karena dianggap mengganggu. Ketersediaan alat bantu untuk membuat profil secara semi otomatis juga membantu mempercepat adopsi.
AppArmor unggul dalam skenario di mana kebutuhan keamanannya tinggi tetapi tidak ekstrem, dan tim yang mengelola sistem tidak memiliki kapasitas besar untuk mempelajari arsitektur keamanan yang rumit. Untuk banyak server web, database standar, dan aplikasi bisnis umum, AppArmor sudah cukup memberikan perlindungan tambahan yang signifikan.
Kemudahan Konfigurasi dan Administrasi Sehari hari
Dalam Perbandingan SELinux vs AppArmor, faktor kenyamanan admin tidak bisa diabaikan. Sistem keamanan yang terlalu sulit dikelola sering kali berakhir dinonaktifkan, yang pada akhirnya menghilangkan manfaatnya.
Mengelola Kebijakan di SELinux
Administrasi SELinux bergantung pada pemahaman konsep context, tipe, role, dan user. Tools seperti semanage, setsebool, dan audit2allow menjadi bagian dari keseharian admin di ekosistem ini. Log pelanggaran SELinux biasanya dicatat di audit log dan perlu dianalisis untuk menghasilkan aturan baru yang mengizinkan perilaku yang dianggap sah.
Bagi admin yang sudah terbiasa, alat alat ini sangat kuat. Mereka dapat menyesuaikan kebijakan dengan sangat detail, mengaktifkan atau menonaktifkan boolean tertentu untuk mengubah perilaku layanan tanpa menulis ulang seluruh policy. Namun bagi pemula, kurva belajarnya cukup terjal dan sering menimbulkan frustrasi ketika layanan tiba tiba tidak berfungsi karena blokir SELinux.
Mengelola Profil di AppArmor
AppArmor menggunakan profil berbasis teks yang relatif mudah dibaca. Setiap profil menggambarkan izin sebuah program secara eksplisit. Admin dapat mengedit profil secara langsung, mengaktifkan mode complain untuk melihat apa saja yang akan diblokir tanpa benar benar memblokirnya, lalu menyesuaikan aturan sebelum beralih ke mode enforce.
Alat seperti aa genprof dan aa logprof membantu menghasilkan profil dari log aktivitas program, sehingga admin dapat menyusun kebijakan berdasarkan pola penggunaan nyata. Pendekatan ini membuat AppArmor terasa lebih mudah didekati, terutama di lingkungan dengan tim kecil atau berpengalaman campuran.
“Dalam banyak kasus produksi, keamanan yang benar benar diterapkan dan dipelihara sering kali lebih berharga daripada desain yang sempurna tetapi jarang digunakan secara konsisten.”
Kasus Penggunaan Nyata: Kapan Memilih SELinux dan Kapan AppArmor
Perbandingan SELinux vs AppArmor akan lebih jelas bila dilihat dari contoh kasus penggunaan. Tidak ada satu jawaban tunggal yang mutlak benar untuk semua situasi, karena kebutuhan setiap organisasi berbeda.
Untuk organisasi besar dengan infrastruktur berbasis Red Hat, tuntutan regulasi ketat, dan tim keamanan khusus, SELinux sering kali menjadi pilihan logis. Kemampuan untuk menerapkan kebijakan sangat detail dan dukungan vendor menjadikannya fondasi kuat untuk arsitektur keamanan berlapis.
Sebaliknya, untuk perusahaan menengah, startup, atau tim DevOps yang banyak menggunakan Ubuntu dan ingin menambah lapisan keamanan tanpa beban belajar terlalu besar, AppArmor adalah kompromi yang sangat menarik. Profil bisa disesuaikan secara bertahap, dan adopsinya tidak terlalu mengganggu ritme pengembangan dan operasi.
Di lingkungan campuran, ada juga pendekatan pragmatis: menggunakan SELinux di server yang menjalankan aplikasi paling kritis dan sensitif, sementara AppArmor digunakan di sistem lain yang lebih umum. Pendekatan ini memanfaatkan kekuatan masing masing tanpa memaksa satu solusi untuk semua skenario.
Tren Adopsi dan Perkembangan Ekosistem
Dalam diskusi Perbandingan SELinux vs AppArmor, ekosistem dan komunitas juga berperan besar. Dokumentasi, tutorial, forum, dan dukungan vendor menentukan seberapa mudah sebuah organisasi mengadopsi teknologi tersebut.
SELinux mendapat dukungan kuat dari vendor enterprise besar dan digunakan di banyak lingkungan yang sangat terkontrol. Banyak sertifikasi keamanan dan standar industri menyebutkan atau mengakui penggunaan SELinux sebagai salah satu komponen arsitektur keamanan.
AppArmor, di sisi lain, berkembang pesat di ekosistem yang lebih dekat dengan pengguna umum dan cloud. Ubuntu sebagai salah satu distro populer di server dan cloud publik menjadikan AppArmor bagian penting dari strategi keamanannya. Hal ini membuat banyak pengembang aplikasi dan penyedia layanan terbiasa dengan AppArmor sebagai lapisan tambahan di atas container, layanan web, dan komponen infrastruktur lain.
Perkembangan teknologi container dan orkestrasi juga mempengaruhi posisi keduanya. Baik SELinux maupun AppArmor dapat berperan sebagai lapisan tambahan di atas isolasi container, memberikan kontrol lebih rinci terhadap apa yang boleh dilakukan proses di dalam container terhadap host.
Dengan memahami karakteristik, kekuatan, dan kelemahan masing masing, Perbandingan SELinux vs AppArmor bukan lagi soal siapa yang absolut lebih aman, melainkan siapa yang paling tepat untuk kebutuhan, sumber daya, dan budaya kerja di lingkungan Anda.



Comment